En plus heb je heel veel feedback gekregen dat je gewoonweg negeert.
Ik snap je idee, en ik kan je idee ook volgen. Maar de aanpak, die moet anders.

[PROJECT] Gamekeuring.nl - Hét onafhankelijke keuringsplatform voor maffiagames & RPG's!
-
-
Gast, wil je besparen op je domeinnamen? (ad)
-

En plus heb je heel veel feedback gekregen dat je gewoonweg negeert.
Ik snap je idee, en ik kan je idee ook volgen. Maar de aanpak, die moet anders.Kan anders....
Verder vind ik de website, niks kwa uitstraling hebben ook geen retro.
Het tooltje lijkt mij verder wel handig, zou je eens hier kunnen posten hoe je dingen checkt zodat we weten of het betrouwbaar is.Verder volgens je eigen website, is je website een gevaar met de melding kritiek op crypto mining of mallware op de achtergrond?
Ook dingen als coinhive vallen onder mallware. Het bezitten, verspreiden en uitbuiten van Mallware is in Nederland trouwens ook straffbaar.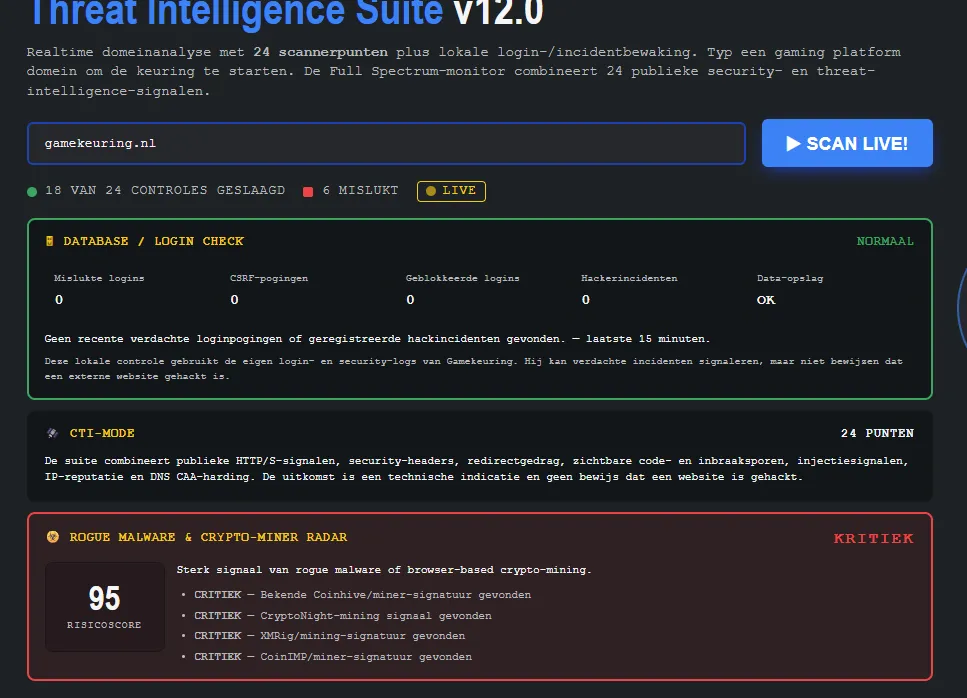
-
HOE DE GAMEKEURING MOTOR EEN DOMEIN ANALYSEERT
De scanner werkt niet als een destructieve hack-tool (wat illegaal is), maar voert een realtime, geavanceerde Passive & Active Reconnaissance Audit uit vanaf de server [index.php]. Dit gebeurt via een slimme keten van PHP cURL en externe Threat Intelligence API's [pagina ].
De Deep HTTP Header Analysis (De cURL-motor)
De scanner initieert een curl_init() met de vlag CURLOPT_HEADER op true [index.php]. Hierdoor trekt PHP niet alleen de HTML-pagina naar binnen, maar dwingt hij de server van de doelsite om zijn complete HTTP-beveiligingspaspoort op tafel te leggen [pagina ].
Hoe checkt hij de headers? Het script gebruikt strpos() en regex-patronen op de binnenkomende datastroom [pagina ]. Hij zoekt specifiek naar de aanwezigheid van vlaggen zoals X-Frame-Options (Clickjacking), Strict-Transport-Security (HSTS) en cookie-parameters zoals HttpOnly en Secure [pagina ]. Ontbreken ze? Dan trekt de wiskundige score-motor direct punten af [pagina ]!
De Core Software CVE Reconnaissance (Header Leak Check)
Veel maffiascripts en RPG-games lekken serverinformatie. De scanner leest de headers Server: en X-Powered-By uit [pagina ].
Hoe checkt hij softwarefouten? Via een string-matching regex (preg_match('/(php\/5\.|php\/7\.[0-3])/i')) controleert de scanner live of de server antwoordt met zwaar verouderde en kwetsbare softwareversies [index.php]. Als de site antwoordt met bijvoorbeeld een oude PHP-versie, matcht dit met bekende CVE-registers (Common Vulnerabilities and Exposures) en slaat de scanner alarm wegens Zero-Day en exploit-risico's [pagina ]!
Live Rogue Malware & Crypto-Clipper Regex Tracking
Dit is de zwaarste verdedigingslinie op de homepage [index.php]. De scanner downloadt de ruwe broncode van de landingspagina in een string-buffer [index.php].
- Hoe checkt hij malware? De backend jaagt de complete HTML door een zware security-filter met kwaadaardige code-signatures (preg_match). Hij zoekt live naar Javascript-strings van bekende crypto-miners en clipboard-hijackers (zoals coinhive.min.js, miner.start, of obfuscatie-patronen zoals eval(function(p,a,c,k,e,d) waarmee hackers malafide Tron Clippers proberen te verbergen) [pagina ]!
Realtime DNS & Geo-IP Mapping (De API-koppeling)
De server voert op de achtergrond een gethostbyname() uit om het exacte Server IP-adres van de maffiagame bloot te leggen [index.php].
- Hoe checkt hij de locatie? Dit IP-adres wordt direct via een beveiligde cURL-aanvraag doorgeschoten naar een externe Geo-IP database (ip-api.com) [index.php]. Deze API geeft in een JSON-pakket de exacte Hosting Provider, het Land en de Landcode terug [index.php]. De PHP-code vangt dit op en plakt volautomatisch de juiste emoji-vlag (zoals 🇳🇱 of 🇩🇪) live in het rapport op het scherm [pagina ]!
Realtime DNS & Geo-IP Mapping (De API-koppeling)
De server voert op de achtergrond een gethostbyname() uit om het exacte Server IP-adres van de maffiagame bloot te leggen [index.php].
- Hoe checkt hij de locatie? Dit IP-adres wordt direct via een beveiligde cURL-aanvraag doorgeschoten naar een externe Geo-IP database (ip-api.com) [index.php]. Deze API geeft in een JSON-pakket de exacte Hosting Provider, het Land en de Landcode terug [index.php]. De PHP-code vangt dit op en plakt volautomatisch de juiste emoji-vlag (zoals 🇳🇱 of 🇩🇪) live in het rapport op het scherm [pagina ]!
HET WISKUNDIGE EINDOORDEEL (De Safety Index)
Elke mislukte check heeft in de PHP-backend een specifiek strafpunten-gewicht gekregen (bijvoorbeeld: -20 voor geen SSL, -35 voor een pwned database, en -40 voor actieve malware) [pagina ]. De score begint standaard op 100% (Military Grade) en zakt naargelang de lekken live omlaag naar het uiteindelijke percentage dat de spelers op de homepage zien glimmen [pagina ]!
-
over wat je zei je hebt mijn website ingevuld op gamekeuring.nl maar dat is false positive gerapporteerd en er draait geen echte crypto-miner
website bevat de unieke tekst-signatures (zoektermen) van deze malware in de code om er op ándere websites naar te kunnen zoeken!
Waarom slaat de scanner alarm op zichzelf?
Kijk goed naar hoe we de ROGUE MALWARE & CRYPTO-MINER RADAR in de pagina
hebben geprogrammeerd. De code downloadt de complete broncode van de ingevulde link en zoekt daarin naar specifieke woorden, zoals:
coinhive, cryptonight, miner.start,Wanneer jij gamekeuring.nl invoert, scant de server zijn eigen pagina. Omdat in jouw
eigen invulvelden, in je nieuwsberichten (zoals het artikel over Tron-miner) en in de PHP-zoeklijst zelf exact deze woorden letterlijk geschreven staan, roept de regex-scanner direct: "GEVONDEN!". De scanner herkent zijn eigen zoektermen en denkt dat de website besmet is!
-
Waarom heb ik het gevoel dat je je uitleg copy+paste vanuit chatgpt? Bijna na elke zin staat ook [pagina] en wanneer je normaal iets typt mis ik de hoofdletters/interpuncties. Maar wanneer je een uitleg geeft klopt alles qua bijzaken wel..?
-

Waarom heb ik het gevoel dat je je uitleg copy+paste vanuit chatgpt? Bijna na elke zin staat ook [pagina] en wanneer je normaal iets typt mis ik de hoofdletters/interpuncties. Maar wanneer je een uitleg geeft klopt alles qua bijzaken wel..?
Zoals ik al zei op de vorige pagina 😂
-
Voor dat je jezelf alleen nog maar meer in de vingers gaat snijden, je bent hier al aardig door de mand gevallen.
Reageren op feedback etc, is absoluut niet je sterkste kant.
En sorry dat ik het zeg, maar als jij dit bouwt met AI waarop het inderdaad lijkt! Dan is het zelfs nog bar slecht en raad ik je echt aan nog eens heel veel te gaan verdiepen in alles.
Veel succes ermee ! -
Meer tonen
over wat je zei je hebt mijn website ingevuld op gamekeuring.nl maar dat is false positive gerapporteerd en er draait geen echte crypto-miner
website bevat de unieke tekst-signatures (zoektermen) van deze malware in de code om er op ándere websites naar te kunnen zoeken!
Waarom slaat de scanner alarm op zichzelf?
Kijk goed naar hoe we de ROGUE MALWARE & CRYPTO-MINER RADAR in de pagina
hebben geprogrammeerd. De code downloadt de complete broncode van de ingevulde link en zoekt daarin naar specifieke woorden, zoals:
coinhive, cryptonight, miner.start,Wanneer jij gamekeuring.nl invoert, scant de server zijn eigen pagina. Omdat in jouw
eigen invulvelden, in je nieuwsberichten (zoals het artikel over Tron-miner) en in de PHP-zoeklijst zelf exact deze woorden letterlijk geschreven staan, roept de regex-scanner direct: "GEVONDEN!". De scanner herkent zijn eigen zoektermen en denkt dat de website besmet is!
Tevens geeft dit ook maar weer precies aan, dat je zelf niet denkt en alleen de AI laat denken. DIt zijn namelijk AI valkuilen die je als mens zijnde zelf moet aankaarten om de AI hiervan bewust te maken en tegen te gaan. Als je met AI al niet overweg kan, dan raad ik je misschien aan een ander vak te kiezen?
-
Niet zo hard zijn, we kunnen hem sowieso helpen of ondersteunen. Community, right?
@TS; ik zie de intentie van je site, maar er moet zoveel gebeuren. Vergeet ook nooit dat AI kan hallucineren, zaken kan verzinnen of alleszins niet altijd waterdicht is.
Aangezien je website geprompt is, kan je bijvoorbeeld via je IDE (ik veronderstel dat je Claude of iets dergelijks gebruikt hebt) om de website WCAG ready te maken (contrast), meer focus op de UI (icm de WCAG) maar ook UX (user experience).
Indien je vragen hebt, shoot. Ik zie potentie in je idee, maar niet hoe het nu naar bovenkomt. -
Ik denk dat genoeg mensen mijn nieuws lezen ook al is veel
Je nieuws is door de F5 bug, dus letterlijk elke visit telt alle counters naar boven (dus je hebt per website-aanvraag zoveel queries die lopen).
Los de F5 bug op, en werk met een aparte blogsysteem, en pas als ze het artikel openen, dat de view bij desbetreffende blogpost bijkomt. -
Niet zo hard zijn, we kunnen hem sowieso helpen of ondersteunen. Community, right?
@TS; ik zie de intentie van je site, maar er moet zoveel gebeuren. Vergeet ook nooit dat AI kan hallucineren, zaken kan verzinnen of alleszins niet altijd waterdicht is.
Aangezien je website geprompt is, kan je bijvoorbeeld via je IDE (ik veronderstel dat je Claude of iets dergelijks gebruikt hebt) om de website WCAG ready te maken (contrast), meer focus op de UI (icm de WCAG) maar ook UX (user experience).
Indien je vragen hebt, shoot. Ik zie potentie in je idee, maar niet hoe het nu naar bovenkomt.Waarom ik zo "hard" ben, is omdat feedback wordt genegeerd of je krijgt simpelweg een AI antwoordt waarmee je niks kan. Tevens is het tegenwoordig zo makkelijk met zelfs de gratis variant chatgpt mooiere websites en stabielere neer te zetten dan dit. Dus als je al niet kan coderen maar je kan ook nog niet eens je idee vertalen naar AI... ja dan wordt het erg lastig.
Dan zou hij op basis moeten gaan werken van zijn idee, naar prompts en vanaf prompts naar AI, maarja als hij daarin ook weer kennis vergeet zit je nog steeds met een halve website. -
Er is gewoon te snel gehandeld, geen plan opgemaakt.
Bij het opmaak van de website begin je altijd met de architectuur van de website, welke wireframes etc. Pas dan kan je inspelen welke pagina wat inhoudt, en kan je daarop verder. Ik denk dat de TS té snel zijn idee heeft gemaakt.
gameBR, ik kan altijd is kijken hoe je het aanpakt en je ermee helpen. -
Je nieuws is door de F5 bug, dus letterlijk elke visit telt alle counters naar boven (dus je hebt per website-aanvraag zoveel queries die lopen).
Los de F5 bug op, en werk met een aparte blogsysteem, en pas als ze het artikel openen, dat de view bij desbetreffende blogpost bijkomt.Ik heb de F5 bug opgelost
-
Er is gewoon te snel gehandeld, geen plan opgemaakt.
Bij het opmaak van de website begin je altijd met de architectuur van de website, welke wireframes etc. Pas dan kan je inspelen welke pagina wat inhoudt, en kan je daarop verder. Ik denk dat de TS té snel zijn idee heeft gemaakt.
gameBR, ik kan altijd is kijken hoe je het aanpakt en je ermee helpen.waar wil je mij mee helpen dan
-
Wat ik zei?
-
Er is gewoon te snel gehandeld, geen plan opgemaakt.
Bij het opmaak van de website begin je altijd met de architectuur van de website, welke wireframes etc. Pas dan kan je inspelen welke pagina wat inhoudt, en kan je daarop verder. Ik denk dat de TS té snel zijn idee heeft gemaakt.
gameBR, ik kan altijd is kijken hoe je het aanpakt en je ermee helpen.Je zei kon kijken hoe je aanpakt maar wat wil je dan aanpakken
-
Ik zei: ik kan is kijken hoe jij het aanpakt, en je eventueel bijsturen. Dit is gewoon begrijpend lezen hoor..
-
Participate now!
Nog geen account? Registreer je nu en word deel van onze community!